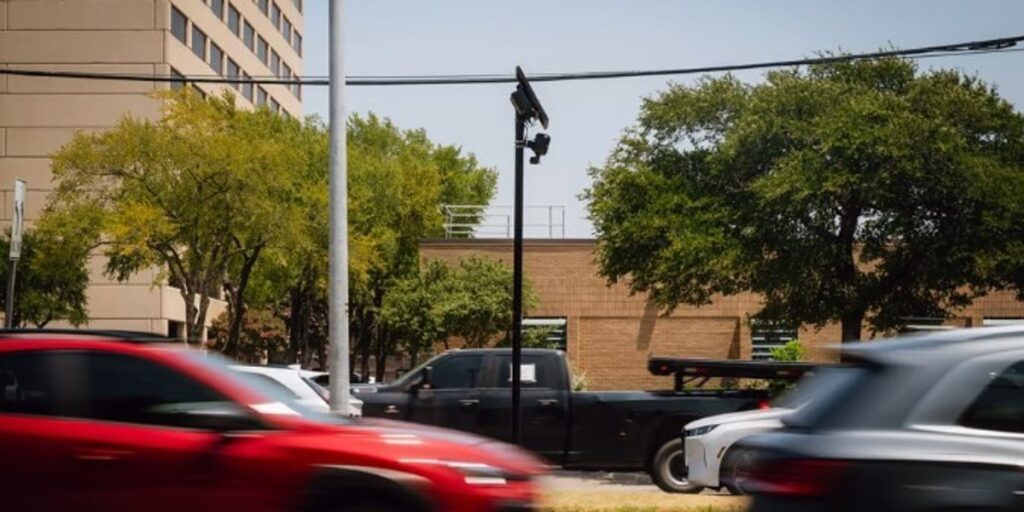
Hakerët që hoqën një kamerë të kompanisë amerikane Flock Safety nga mbi një rrugë kanë arritur të nxjerrin një pjesë të madhe të softuerit dhe të dhënave të ruajtura në pajisje, duke zbuluar më shumë detaje se si sistemi gjurmon automjetet dhe zbulon njerëzit.
Grupi, i njohur me emrin “stegan0gram”, ka rikuperuar një çelës enkriptimi të ruajtur në kamerë dhe e ka përdorur atë për të hapur video dhe imazhe që përmbanin të dhëna për mijëra automjete. Materialet iu dhanë mediave 404 Media dhe WIRED, si dhe organizatës Distributed Denial of Secrets.
Sipas analizës së materialeve, rreth 21 ditë regjistrime të rikuperueshme tregojnë se kamera kishte kapur rreth 50,200 automjete dhe kishte gjeneruar afërsisht 1.6 milionë imazhe. Në një ditë të zakonshme regjistroheshin rreth 3,300 automjete, ndërsa rekordi ditor ishte 4,454.
Kamera nuk fotografonte vetëm një herë një automjet. Në vend të kësaj, ajo shkrepte një seri të shpejtë fotografish. Një automjet që kalonte gjeneronte mesatarisht rreth 28 imazhe, ndërsa në disa raste numri kalonte 100. Sistemi përdorte ekspozime të ndryshme për të kapur targën dhe pjesën më të gjerë të skenës.
Më pas, softueri përzgjidhte dhe priste imazhet më të dobishme, për t’i dërguar ato së bashku me të dhëna të tjera te serverët e Flock përmes rrjetit celular. Analiza sugjeron se vetë kamera nuk lexonte numrat e targave dhe nuk përcaktonte markën, modelin apo ngjyrën e automjetit. Këto funksione kryheshin në serverët e kompanisë.
Një tjetër zbulim ishte se kamerat nuk kufizoheshin vetëm te automjetet, targat dhe biçikletat, por mund të zbulonin edhe njerëzit. Kur identifikohej një person, sistemi regjistronte pozicionin e tij në imazh dhe caktonte një nivel besueshmërie për zbulimin.
WIRED testoi modelet e vizionit kompjuterik të nxjerra nga kamera dhe konstatoi se ato mund të identifikonin njerëz edhe në fotografi. Nga 27,321 videoklipe të shkurtra të rikuperuara nga pajisja, njerëz u zbuluan në 11 prej tyre, të gjitha me persona që lëviznin me motoçikleta. Sipas analizës, kjo lidhet me faktin se kamera ishte vendosur mbi një rrugë ku këmbësorët rrallë hynin në fushën e saj të pamjes.
Flock ka deklaruar se kamerat e saj nuk përdorin teknologji për njohjen e fytyrës. Analiza e materialeve të rikuperuara nuk gjeti prova për funksione aktive të njohjes së fytyrës, përtej aftësive që ofron sistemi Android si parazgjedhje.
Hakerët zbuluan gjithashtu se sistemi mund të ngatërronte objekte të tjera me targa. Në disa raste, ngjitëse në parakolp, korniza të targave dhe elemente grafike ishin identifikuar gabimisht si targa. Në një video, sistemi kishte klasifikuar edhe një pjesë me flamurin amerikan në çantën anësore të një motoçiklete si targë.
Kamera përdorte rreth 20 aplikacione të zhvilluara nga Flock, të cilat merreshin me zbulimin e lëvizjeve, fotografimin, klasifikimin e objekteve, dërgimin e të dhënave dhe përditësimet në distancë. Procesori i pajisjes ishte i ngjashëm me ata që përdoren në telefonat inteligjentë të kategorisë së mesme.
Për të hyrë në të dhënat e kamerës, hakerët thanë se kishin pasur qasje në sistemin Android dhe në ndarjet e hapësirës së saj. Disa prej tyre, përfshirë “vendor” dhe “media”, nuk ishin të enkriptuara. Në ndarjen “media” ata gjetën një çelës që u mundësoi të zhbllokonin një tjetër pjesë të pajisjes, ku ruheshin shumë prej videove dhe imazheve.
Gjetjet vijnë pas një hulumtimi të studiuesit të sigurisë Jon “GainSec” Gaines, i cili në vitin 2025 kishte analizuar një lexues targash të Flock dhe kishte identifikuar dobësi që mund të mundësonin qasje në nivelin “root”. Flock në atë kohë kishte pranuar gjetjet, por kishte deklaruar se kërkohej qasje fizike në pajisje dhe se pamjet ruheshin aty vetëm për një kohë të shkurtër pas transmetimit.
Kompania reagoi duke deklaruar se “heqja dhe manipulimi i paautorizuar i një kamere Flock është i paligjshëm”. Flock tha gjithashtu se nuk kishte marrë raport nga hakerët lidhur me ndonjë dobësi dhe se nuk kishte informacion të mjaftueshëm për të vlerësuar pretendimet mbi çelësin e enkriptimit.
Ndërkohë, të dhënat e rikuperuara treguan edhe probleme teknike. Gjatë ruajtjes së imazheve me rezolucion të plotë, kamera kishte regjistruar më shumë se 27 mijë gabime për shkak të mungesës së hapësirës, si dhe një numër të madh bllokimesh dhe rinisjesh të sistemit. /Telegrafi/